La bonne information
Chaque rôle retrouve les données nécessaires à son activité et à son niveau de responsabilité.
HOPR structure les rôles, périmètres, approbations et historiques pour que chaque équipe agisse avec les informations et droits adaptés.
Les accès accompagnent l’organisation réelle de l’établissement et de ses sites.
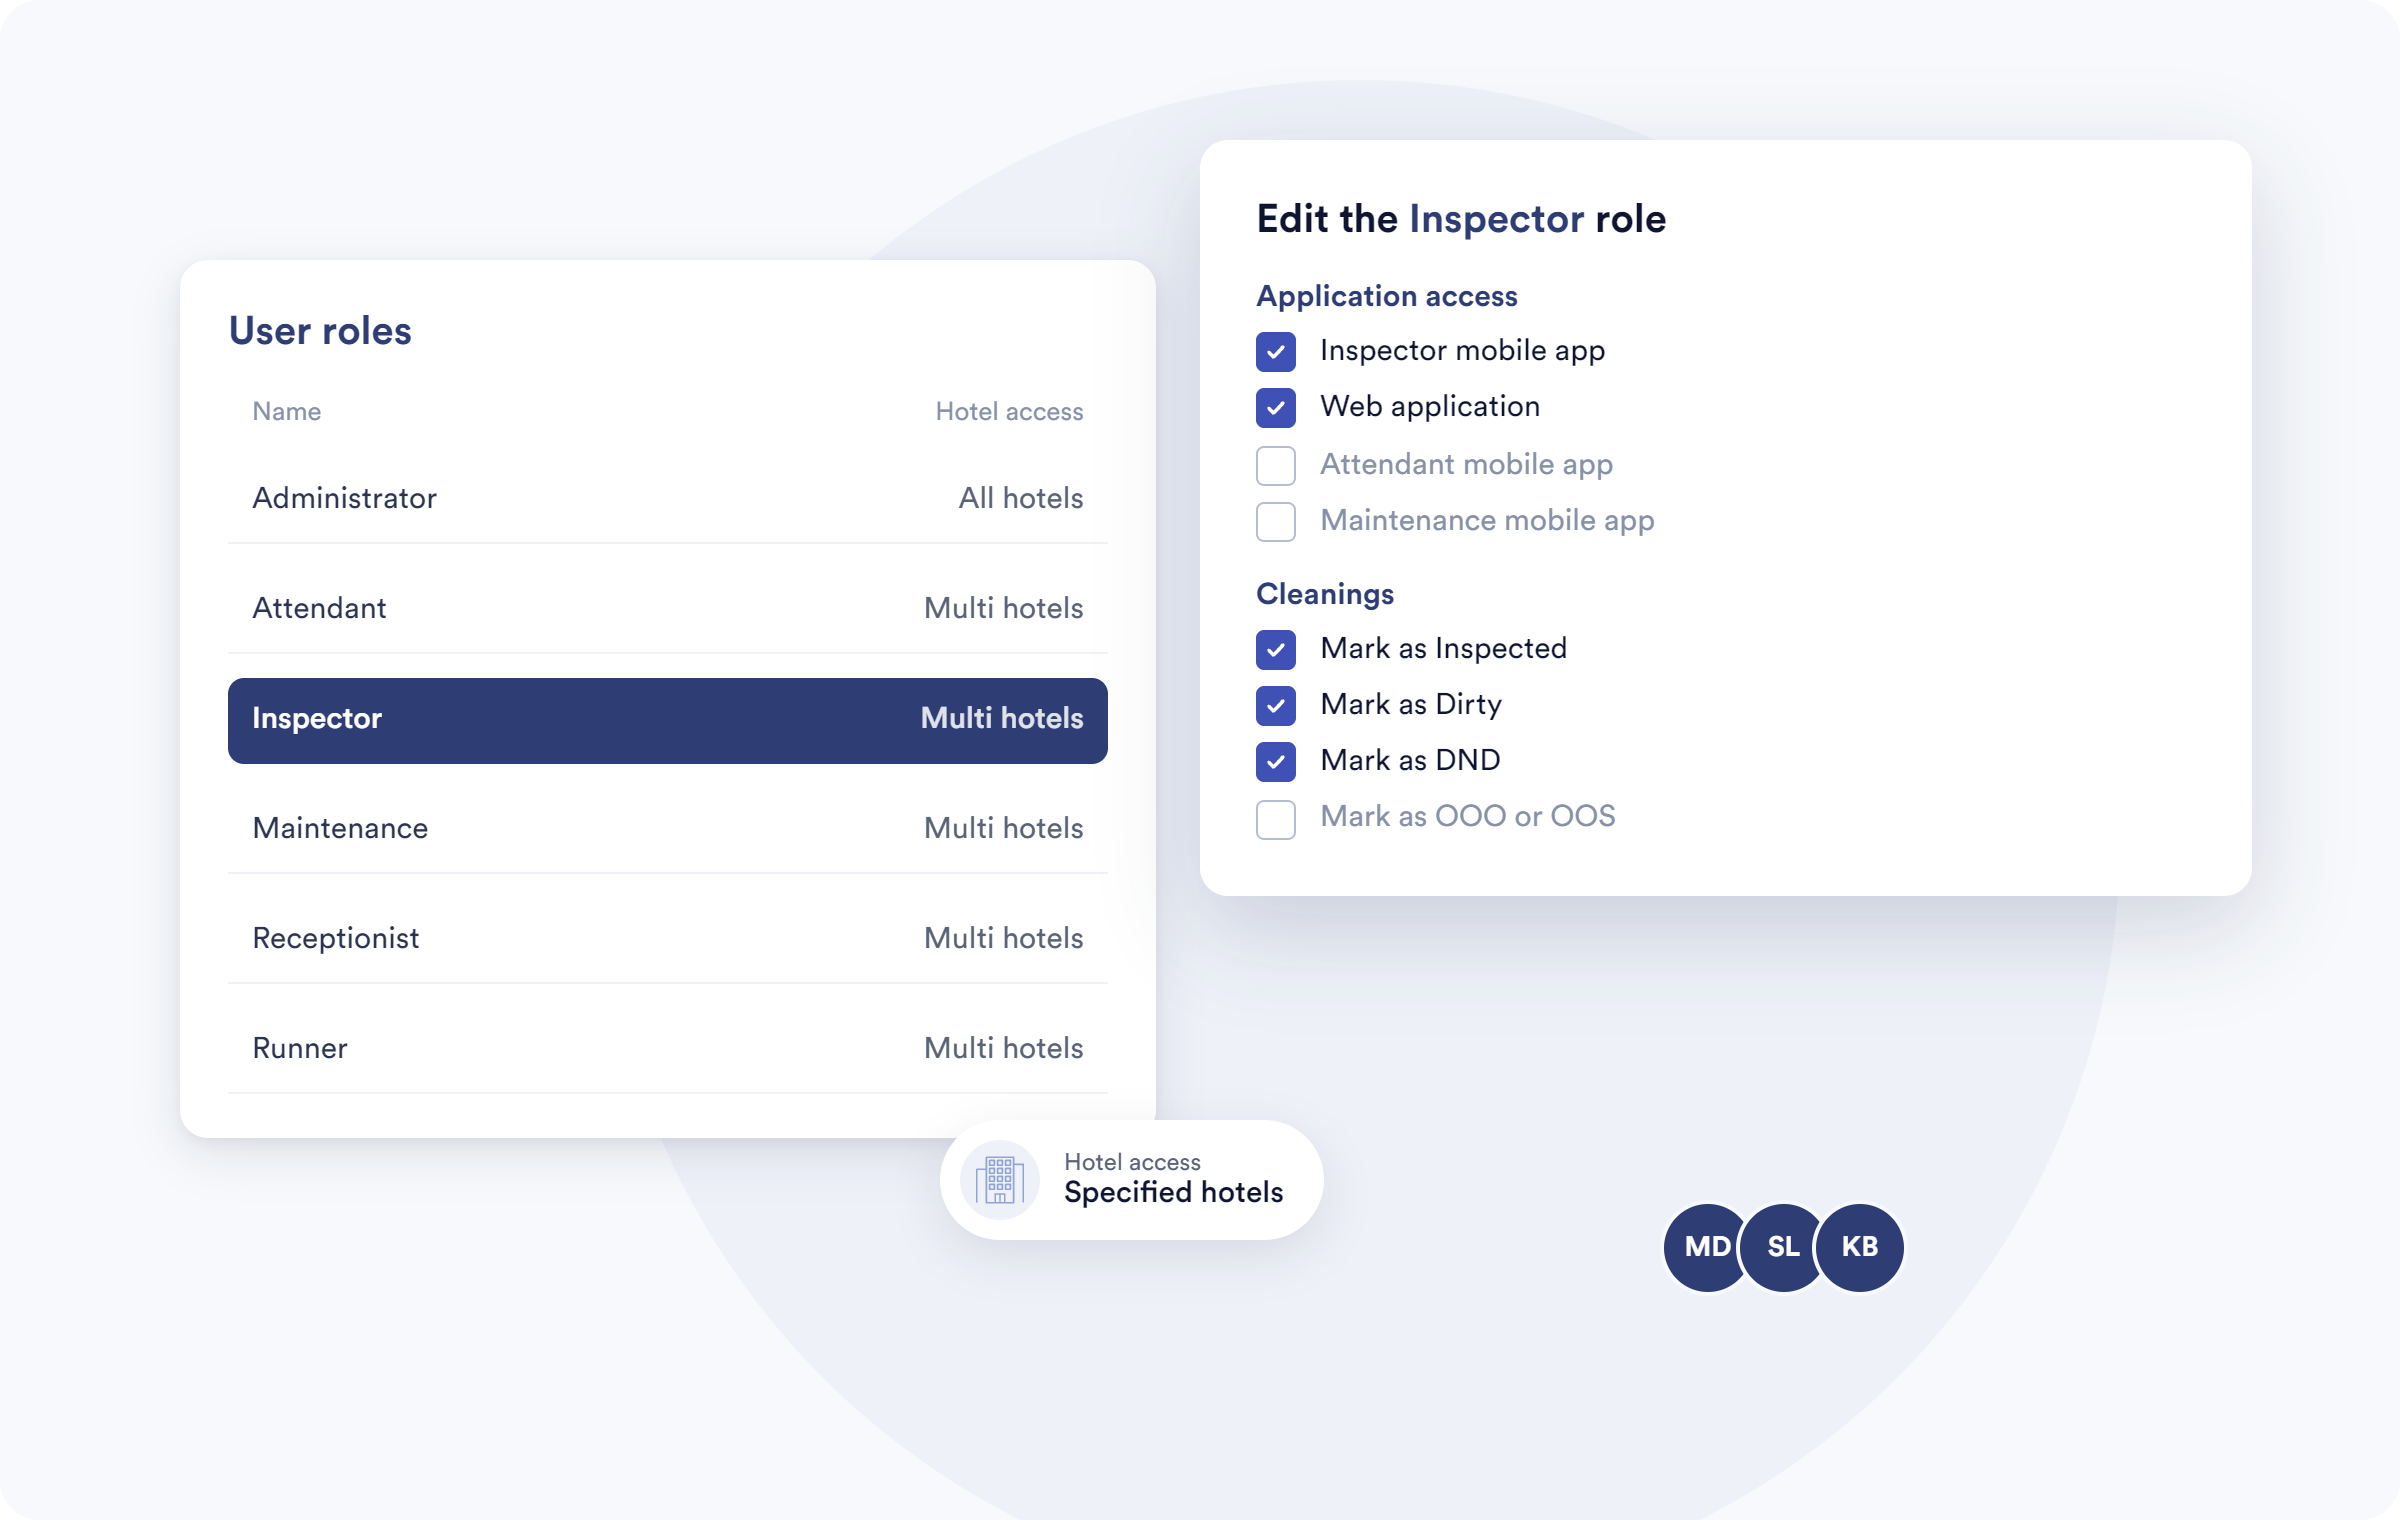
HOPR structure les rôles, périmètres et validations pour que chacun accède à l’information et aux actions nécessaires — sans ouvrir davantage que prévu.
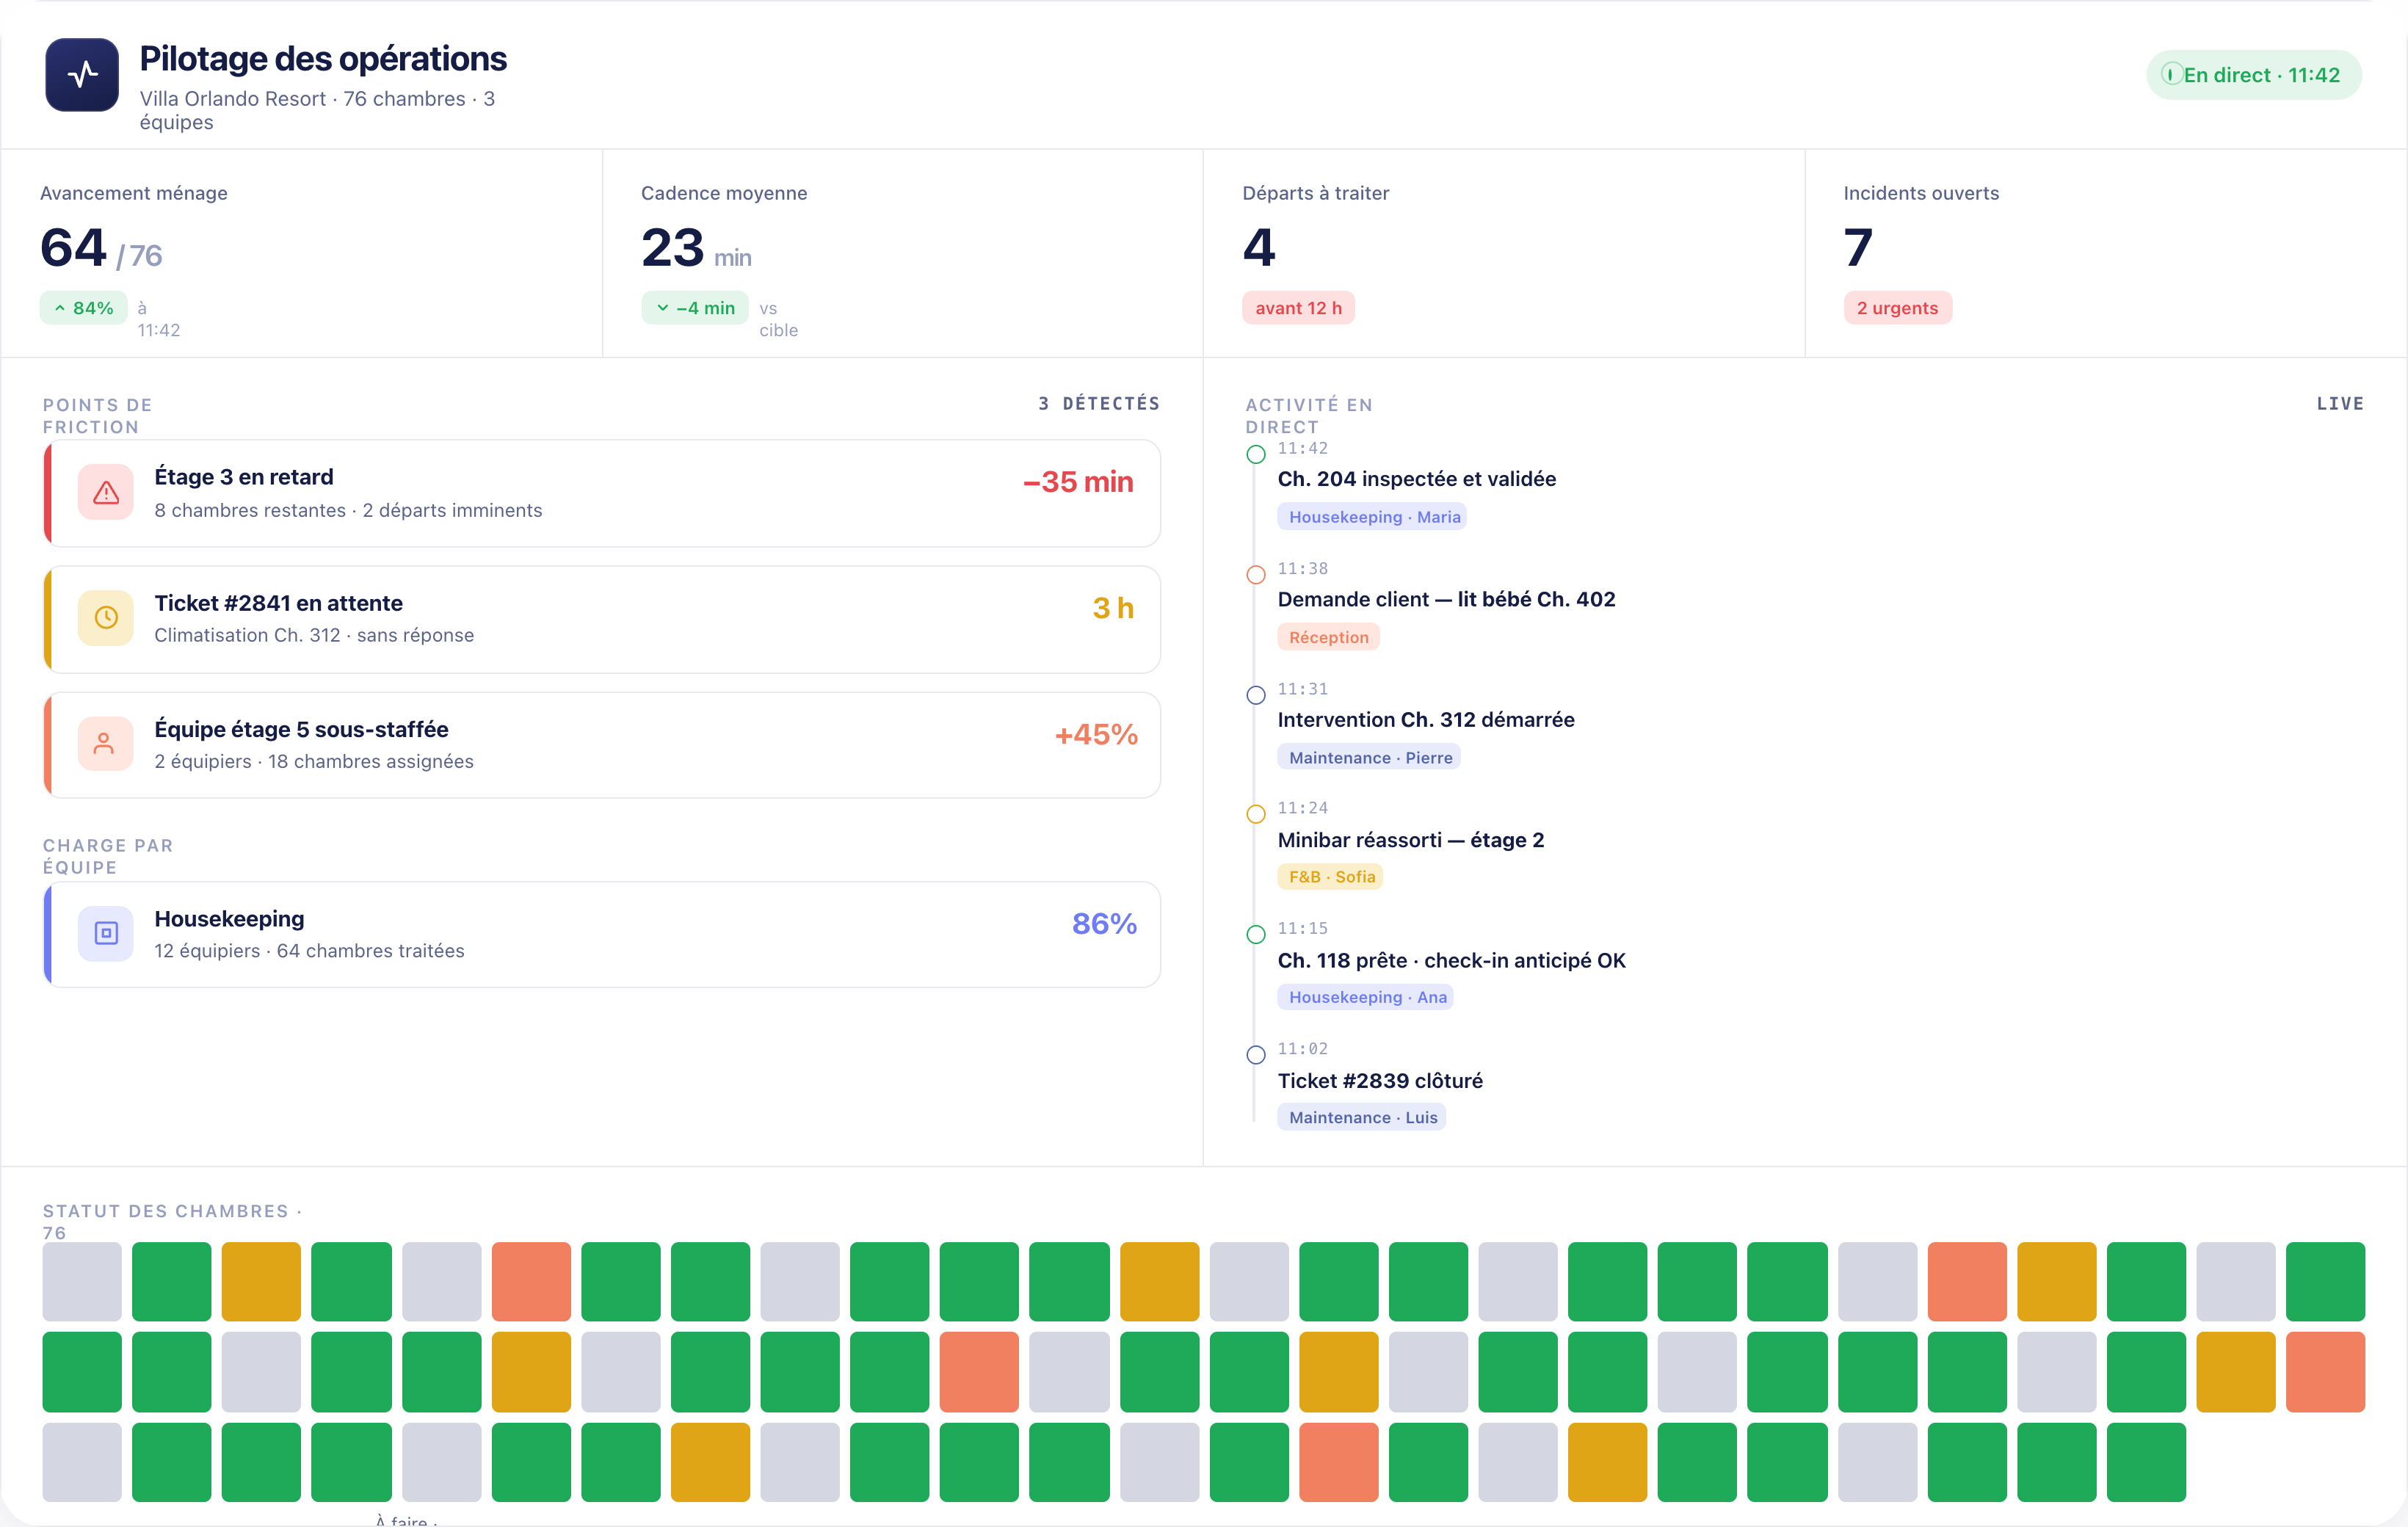
Chaque rôle retrouve les données nécessaires à son activité et à son niveau de responsabilité.
Les droits d’édition, de validation ou de diffusion suivent les règles de l’organisation.
Les changements et décisions peuvent rester consultables pour la supervision autorisée.
La gouvernance suit l’organisation réelle de l’établissement, de l’équipe locale au management multi-sites.
Les droits peuvent être organisés selon la fonction, l’équipe, l’établissement, la zone ou le périmètre opérationnel concerné.
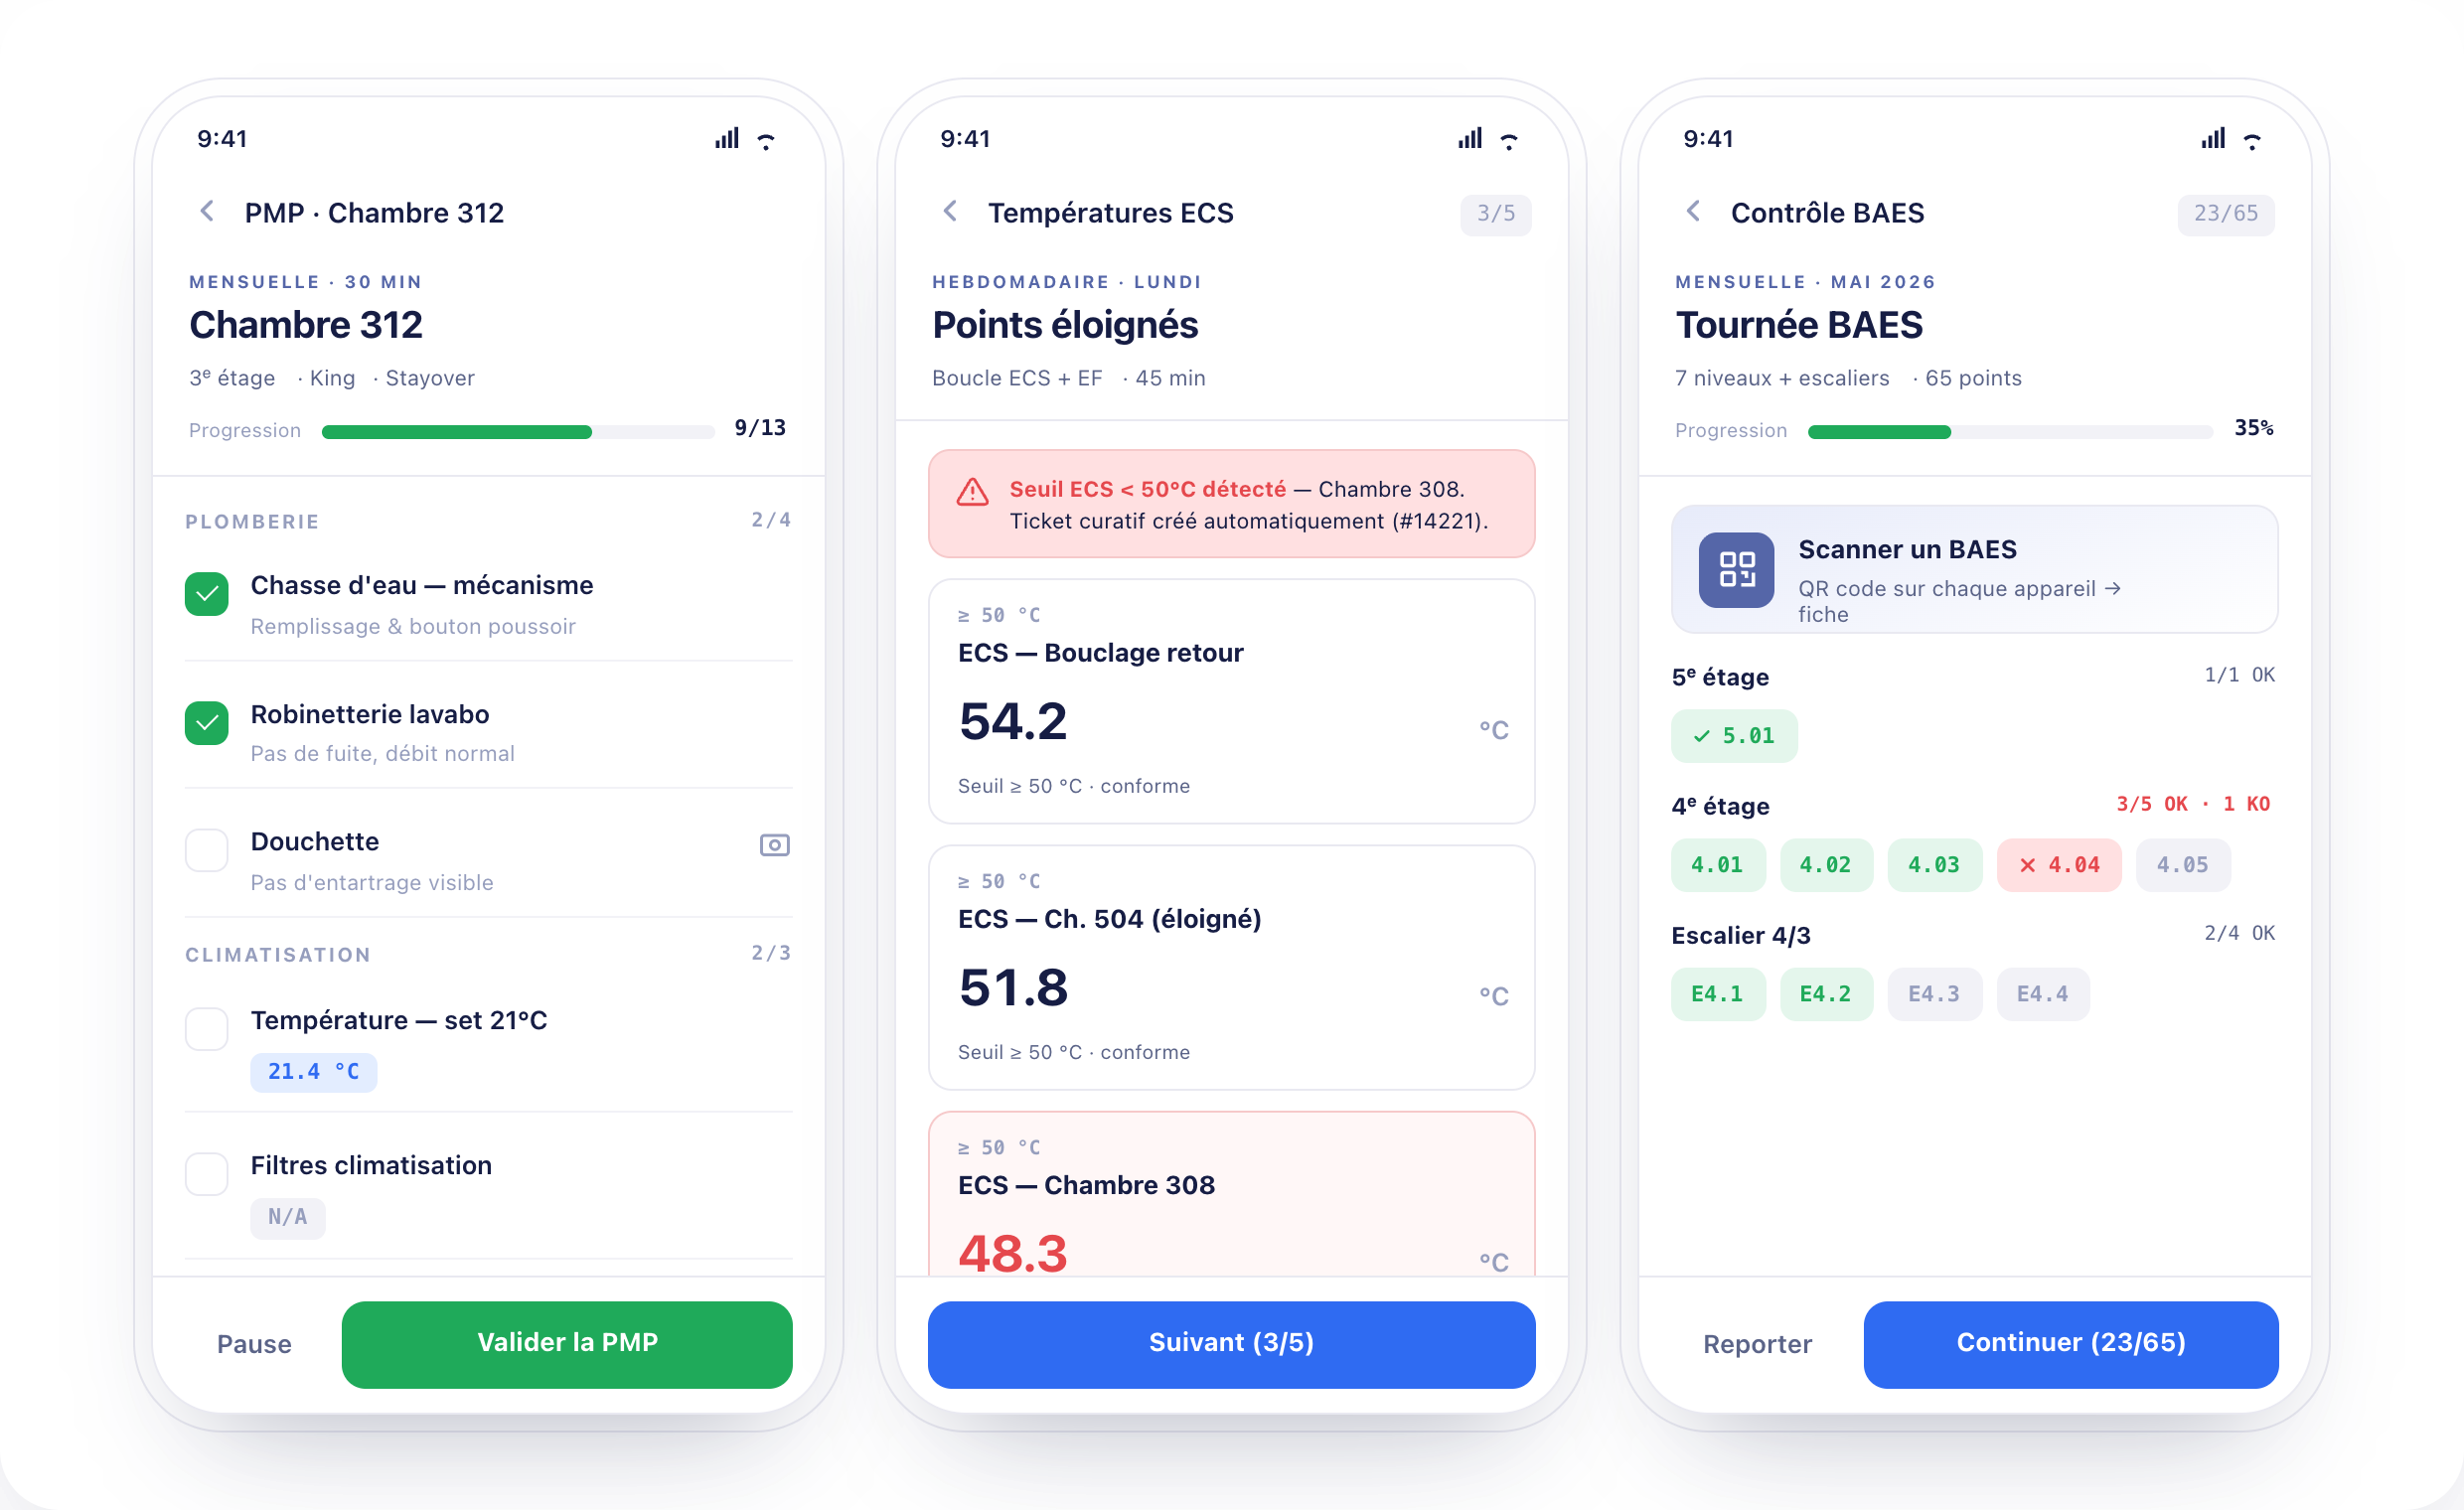
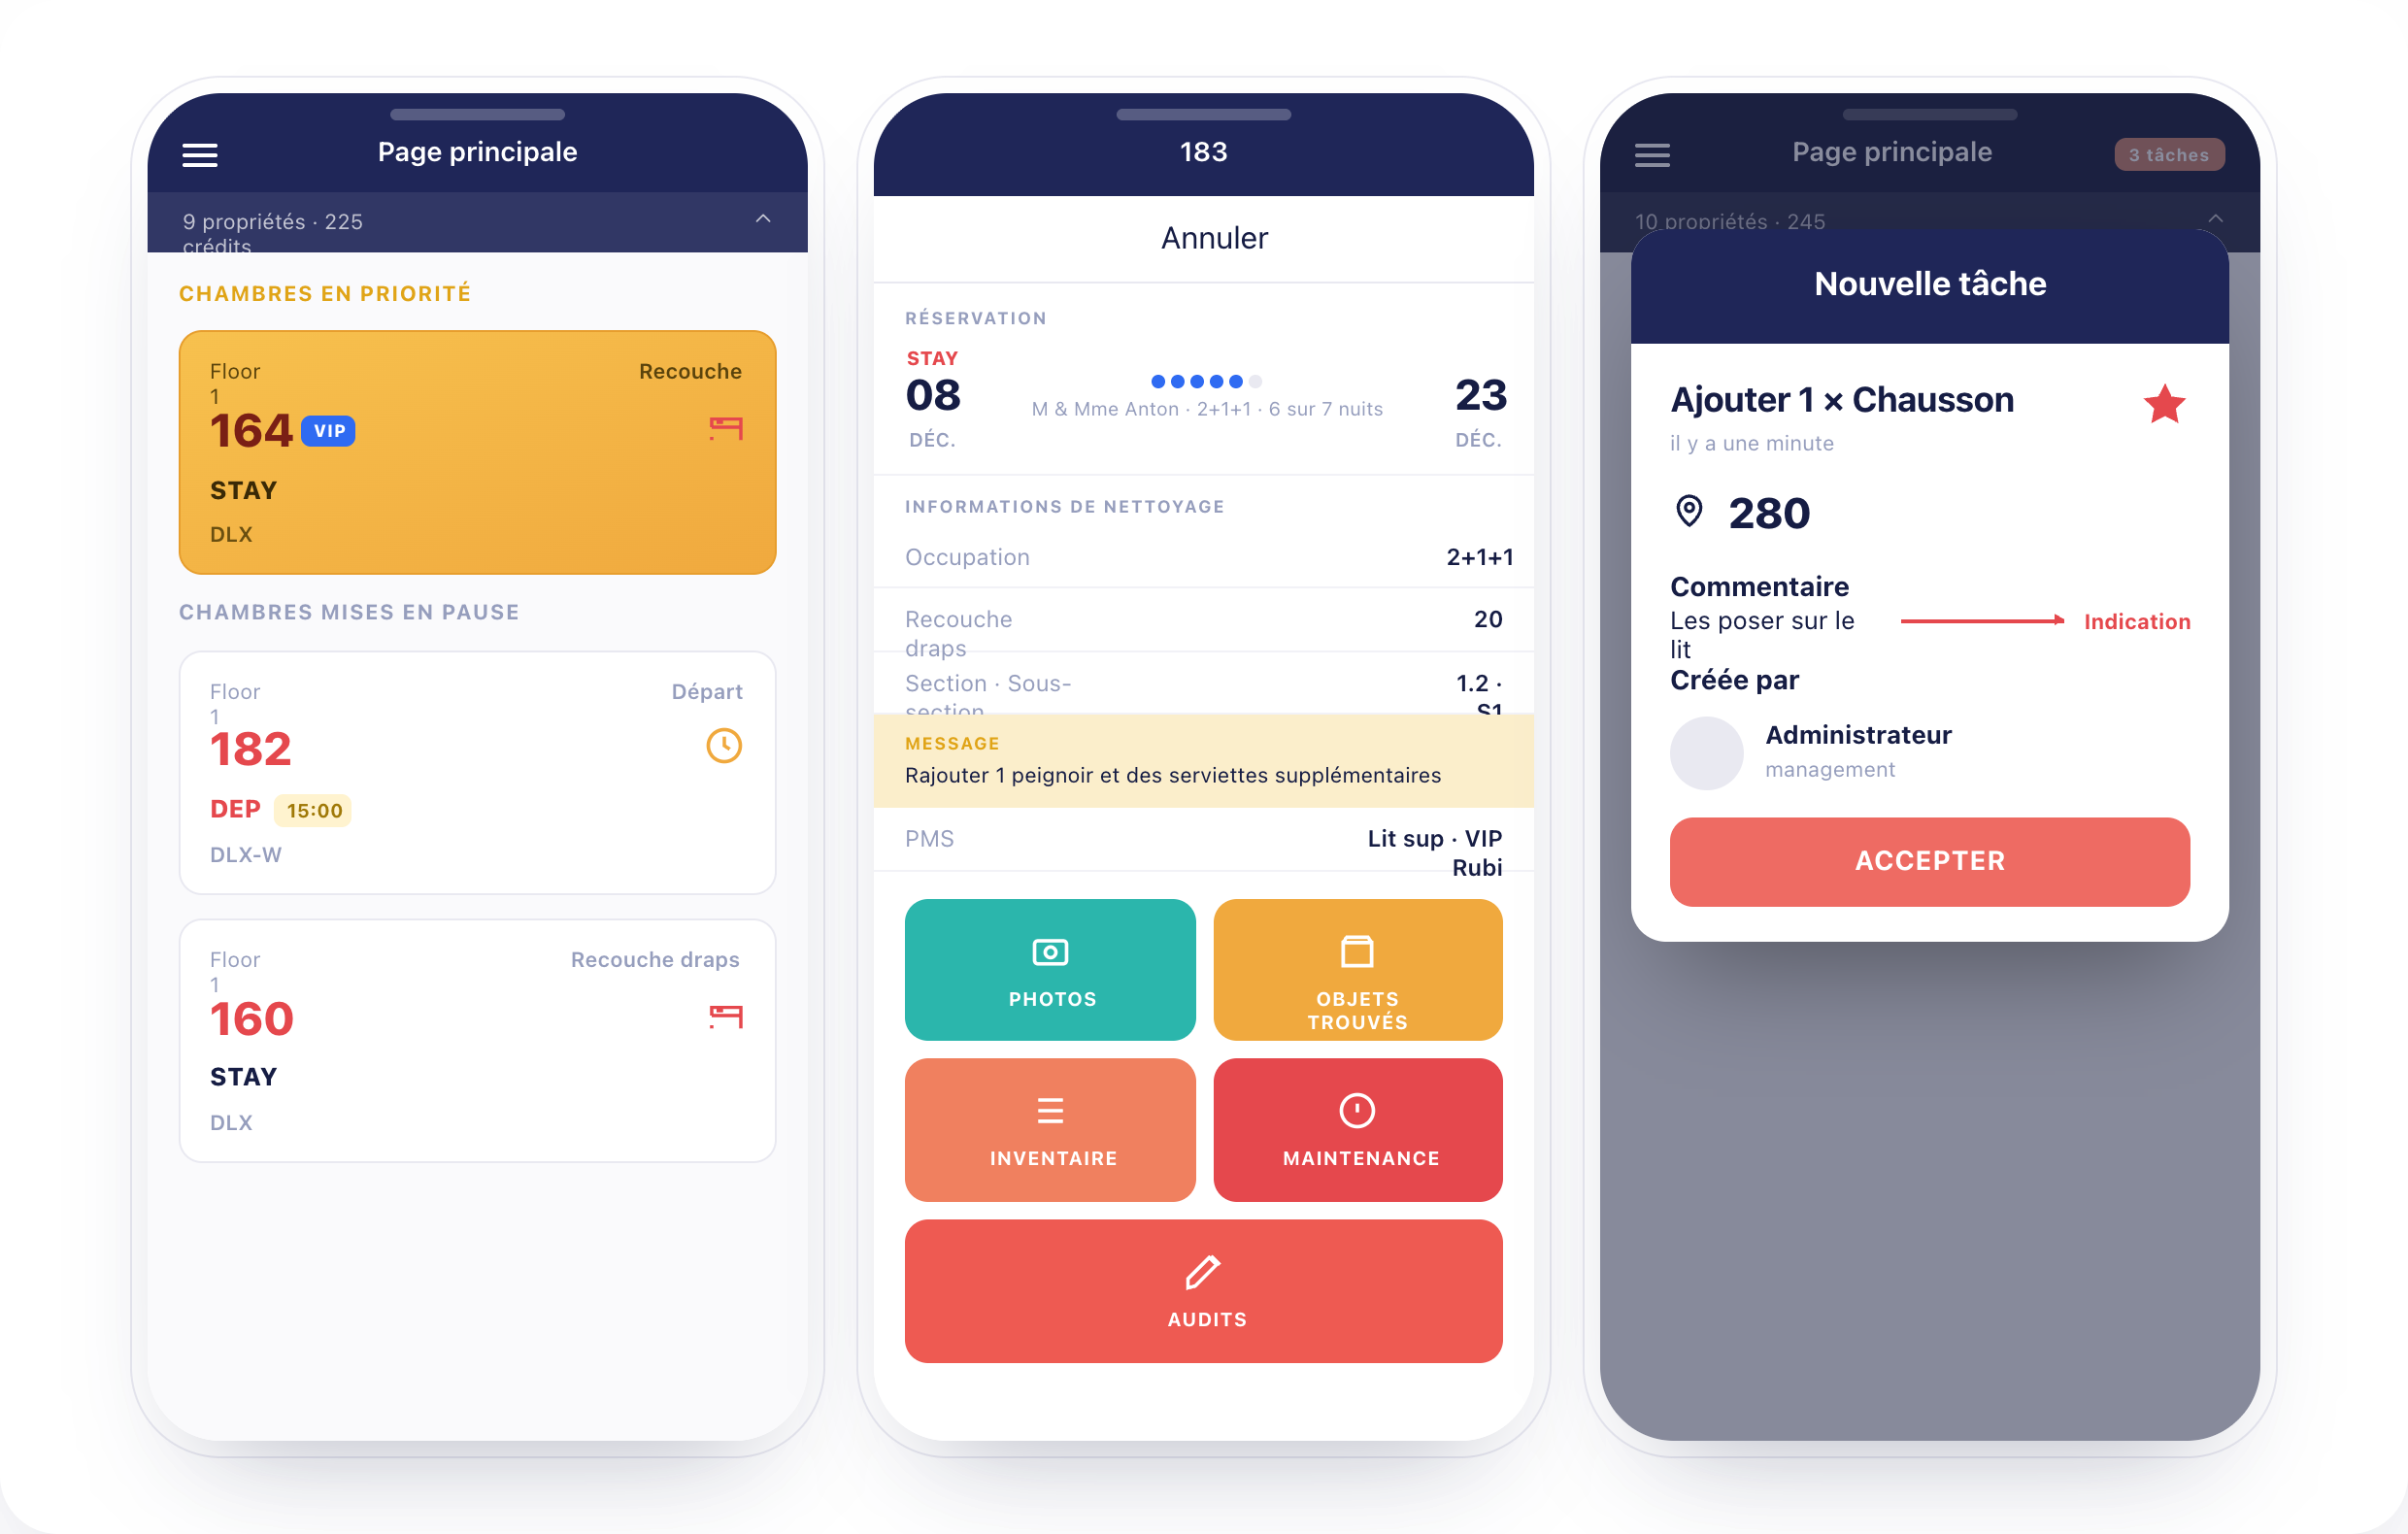
Les contenus sensibles, consignes ou changements peuvent suivre un circuit d’approbation correspondant au niveau de gouvernance attendu.
Les responsables autorisés peuvent retrouver les évolutions utiles, comprendre une modification et superviser les règles appliquées.
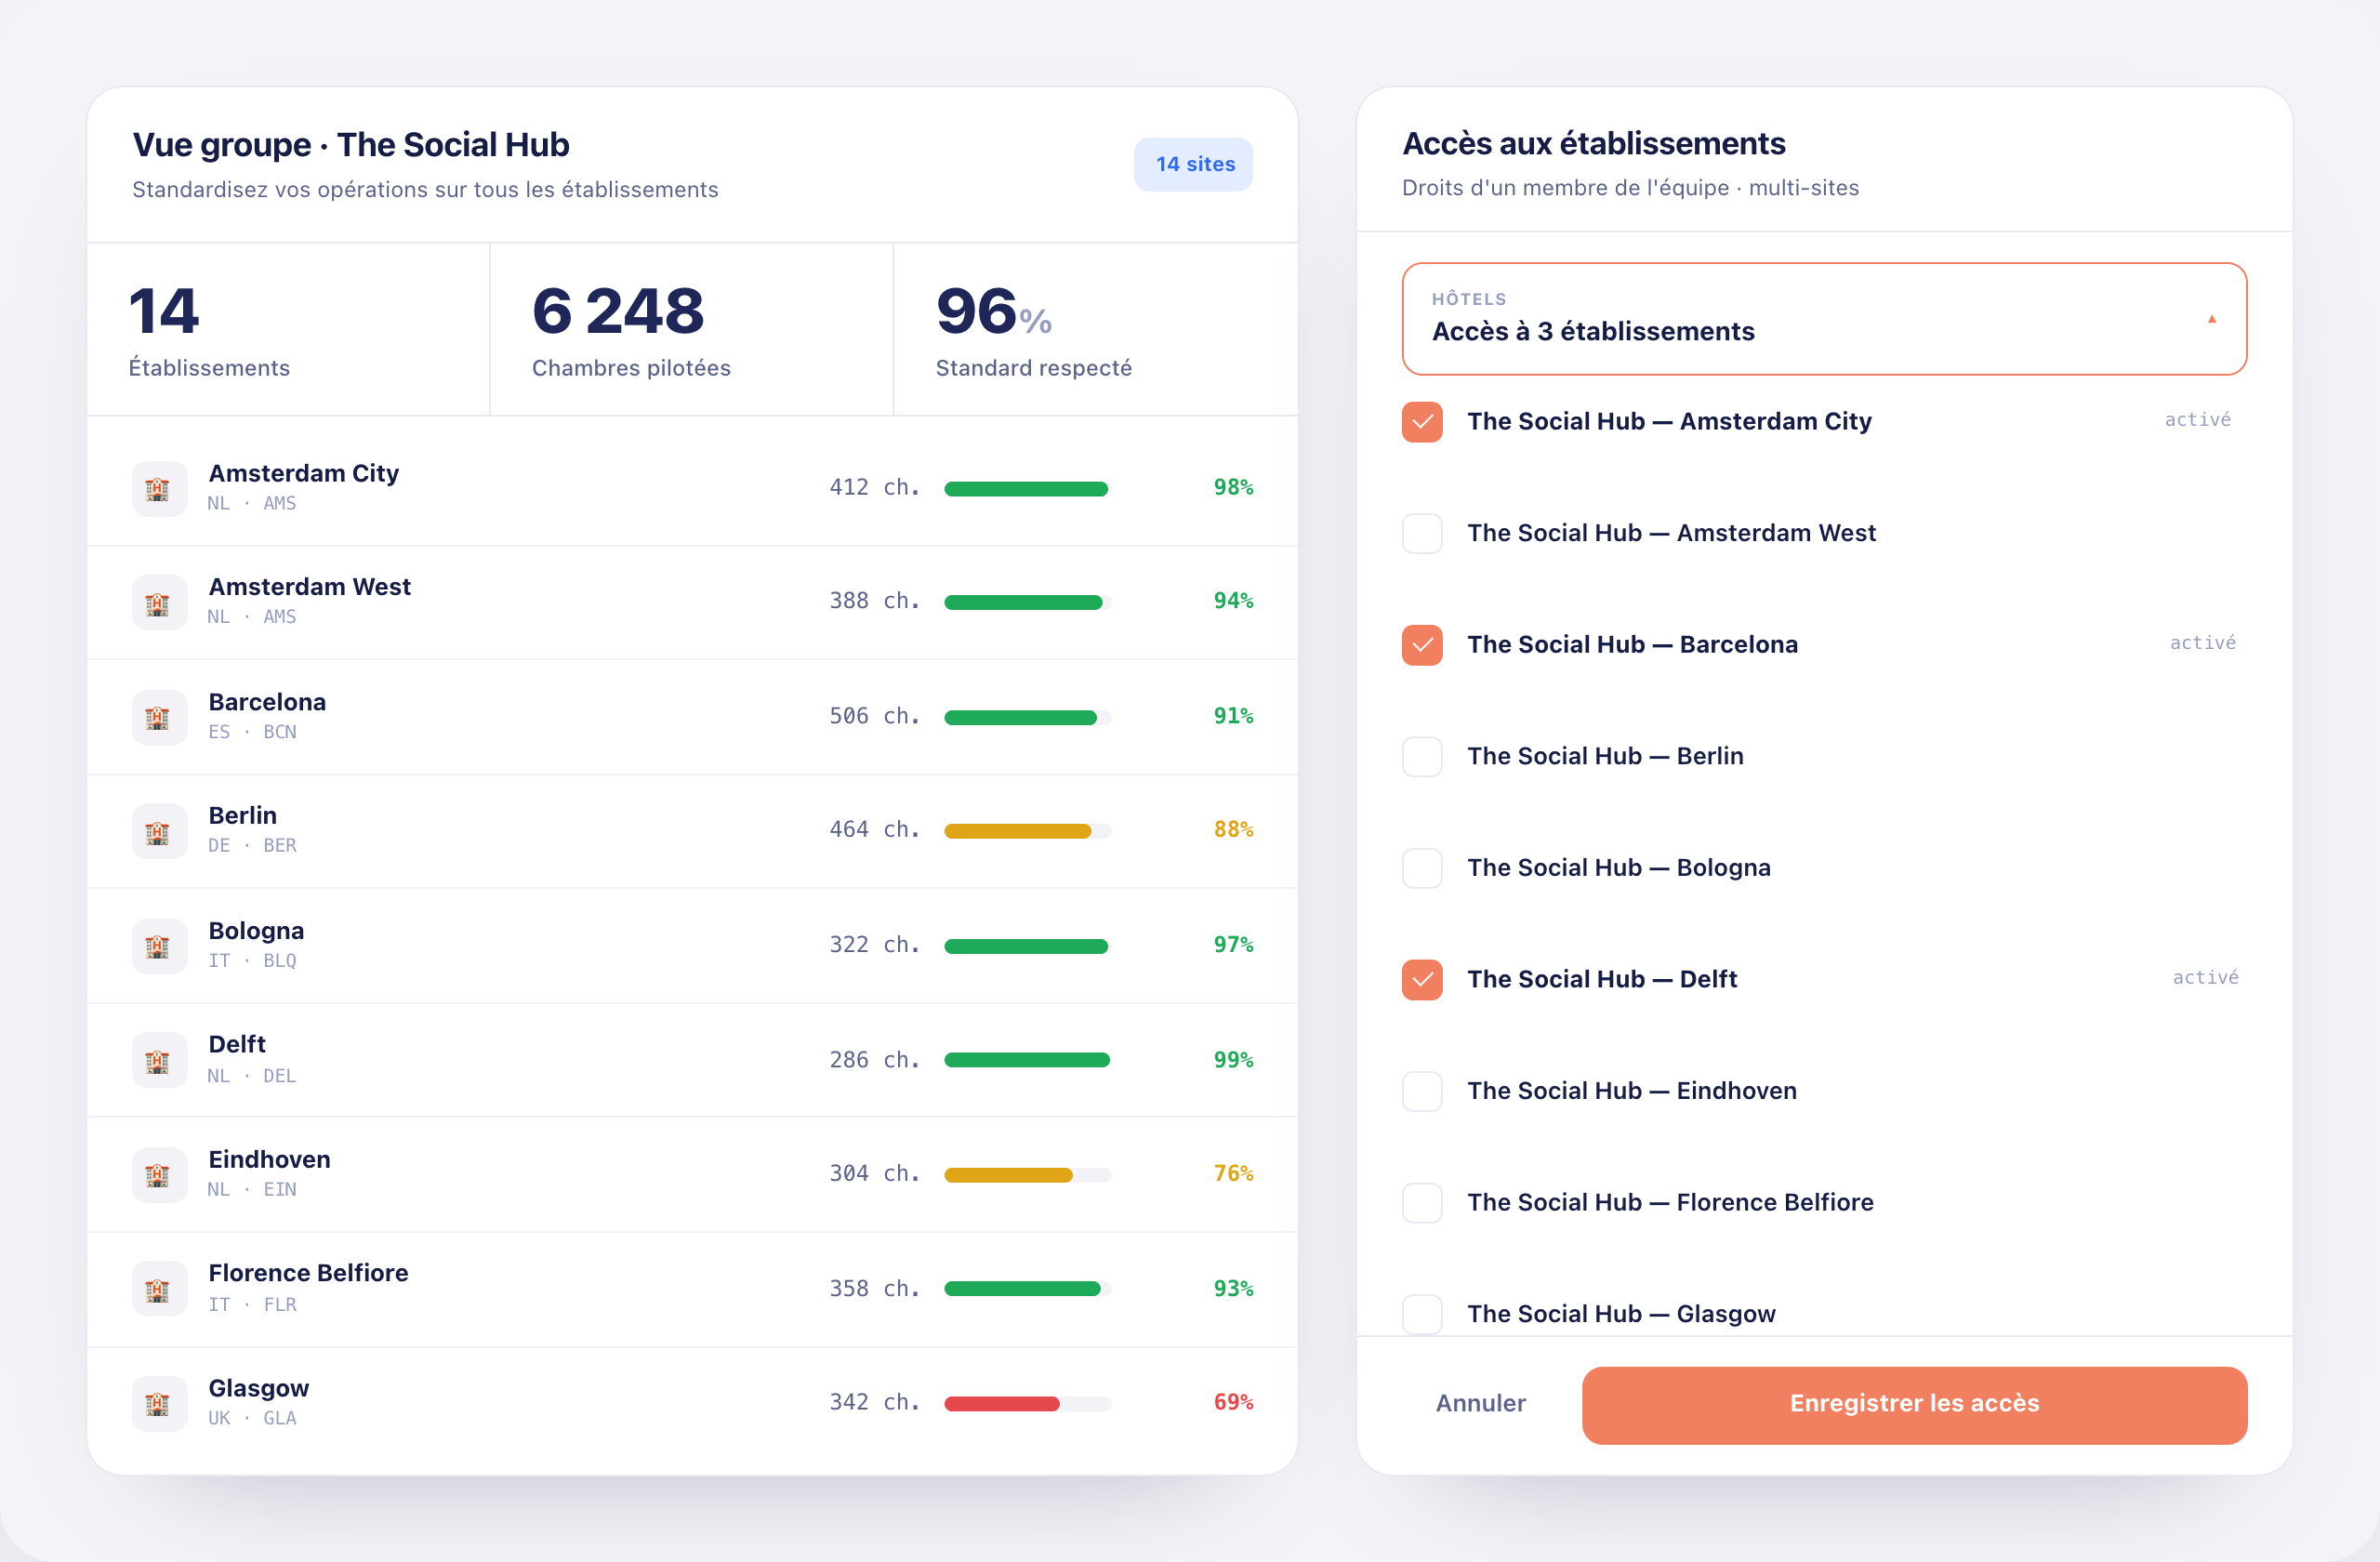
Les règles d’accès accompagnent le workflow au lieu d’être gérées dans des fichiers ou consignes séparés.
Le périmètre, les droits et le niveau de validation attendu sont précisés.
Chaque utilisateur reçoit un niveau d’accès adapté à ses responsabilités.
Site, équipe, zone ou module déterminent les informations visibles.
Lecture, modification, validation ou diffusion suivent les droits configurés.
Une étape de contrôle est demandée lorsque la gouvernance l’exige.
Les responsables autorisés retrouvent le contexte des changements utiles.
Des accès plus lisibles, des validations mieux cadrées et un historique exploitable par les responsables autorisés.
Les droits, validations et périmètres suivent le travail opérationnel. Les équipes peuvent avancer dans leur cadre, tandis que la direction conserve une supervision adaptée à son niveau de responsabilité.
Voir la gouvernance HOPR en démoLes règles communes peuvent coexister avec les responsabilités locales et les périmètres propres à chaque établissement.
Les responsabilités et périmètres sont réunis dans une lecture compréhensible par les administrateurs autorisés.
Les étapes de validation et versions utiles réduisent les consignes contradictoires entre équipes.
Le contexte des modifications aide les responsables autorisés à superviser l’organisation sans multiplier les contrôles manuels.
Une organisation peut définir des principes communs tout en conservant des responsabilités locales. HOPR aide à distinguer ce qui relève du groupe, du site, de l’équipe ou d’un rôle précis.
Les rôles et périmètres doivent refléter l’organisation et les responsabilités réelles de chaque établissement.
Parler à un expertOui. Le modèle d’accès peut être structuré selon les responsabilités, équipes, sites et périmètres réellement utilisés.
Oui. Les périmètres peuvent distinguer les sites, équipes ou zones concernés selon la configuration retenue.
Oui. Un niveau de validation peut encadrer les opérations ou diffusions qui nécessitent un contrôle préalable.
Les règles communes peuvent être combinées avec des périmètres locaux afin de distinguer gouvernance groupe et responsabilités établissement.
Les responsables autorisés peuvent consulter l’historique utile selon le niveau de traçabilité configuré.
Oui. Les informations et actions disponibles sur le terrain suivent les droits associés au compte et à son périmètre.
Son rôle et son périmètre peuvent être ajustés afin que ses accès correspondent à ses nouvelles responsabilités.
Découvrez comment HOPR peut structurer rôles, approbations et périmètres selon votre organisation opérationnelle.